
MFA یا احراز هویت چندعاملی، روشی امنیتی برای محافظت از حسابهای کاربری است که بهجای اتکا به یک رمز عبور، از دو یا چند عامل احراز هویت متمایز استفاده میکند. برای مثال، هنگام ورود به حساب بانکی ممکن است علاوه بر رمز عبور، لازم باشد ورود خود را از طریق یک اپلیکیشن تأیید کنید یا با استفاده از یک کلید امنیتی هویت خود را اثبات کنید. این روش احتمال دسترسی غیرمجاز را، حتی در صورت افشای رمز عبور، کاهش میدهد.
در این مقاله بررسی میکنیم MFA مخفف چیست، چگونه کار میکند، چه تفاوتی با احراز هویت دومرحلهای دارد، کدام روشهای آن امنیت بیشتری دارند و راهاندازی MFA برای کاربران و کسبوکارها چگونه انجام میشود.
MFA چیست و MFA مخفف چیست؟
MFA مخفف عبارت Multi-Factor Authentication به معنای احراز هویت چندعاملی است. این فناوری هنگام ورود به یک حساب یا سامانه، به کاربر اجازه دسترسی نمیدهد مگر اینکه کنترل بیش از یک عامل احراز هویت متمایز را اثبات کند.
تعریف ساده احراز هویت چندعاملی
فرض کنید شخصی رمز عبور ایمیل شما را به دست آورده باشد. اگر حساب فقط با رمز عبور محافظت شود، مهاجم ممکن است بتواند وارد حساب شود؛ اما اگر MFA فعال باشد، دانستن رمز عبور به تنهایی کافی نیست و عامل دیگری نیز باید تأیید شود.
این عامل دوم یا عوامل اضافی میتوانند شامل یک کد یک بارمصرف، تأیید از طریق اپلیکیشن، کلید امنیتی یا سازوکارهای رمزنگاری مبتنی بر دستگاه باشند.
هدف MFA این است که دسترسی به حساب تنها به دانستن یک اطلاعات محرمانه وابسته نباشد. در نتیجه، سرقت یا افشای یک عامل به تنهایی معمولاً برای ورود کافی نخواهد بود.
سه عامل اصلی احراز هویت کداماند؟
عوامل احراز هویت معمولاً در سه دسته اصلی قرار میگیرند:
| نوع عامل | مفهوم و مثال |
| چیزی که میدانید | رمز عبور، پین یا یک عبارت محرمانه |
| چیزی که در اختیار دارید | تلفن همراه ثبت شده، کلید امنیتی سخت افزاری یا دستگاه احراز هویت |
| چیزی که هستید | ویژگی بیومتریک مانند اثر انگشت یا مشخصات چهره |
برای اینکه یک فرایند واقعاً چندعاملی باشد، باید از عوامل متمایز استفاده کند. برای مثال، وارد کردن رمز عبور و سپس وارد کردن یک پین دیگر، اگر هر دو صرفاً اطلاعاتی باشند که کاربر میداند، به خودی خود MFA محسوب نمیشود. همچنین انجام دو مرحله به معنی استفاده از دو عامل متفاوت نیست؛ معیار اصلی، نوع عاملهای احراز هویت است.
مهمترین مزیت MFA چیست؟
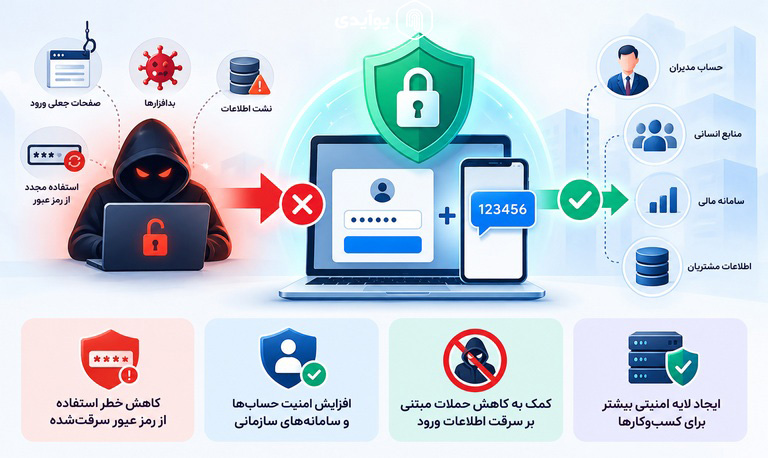
مهمترین مزیت MFA این است که افشای رمز عبور را به تنهایی برای دسترسی به حساب کافی نمیکند. این رویکرد یک لایه دفاعی اضافی به فرایند ورود اضافه میکند و خطر برخی حملات رایج مبتنی بر سرقت اطلاعات ورود را کاهش میدهد.
کاهش خطر استفاده از رمز عبور سرقت شده
رمزهای عبور ممکن است از طریق صفحات جعلی ورود، بدافزارها، نشت اطلاعات یا استفاده مجدد از یک رمز در چند وب سایت افشا شوند. با فعال بودن MFA، مهاجم علاوه بر رمز عبور باید عامل دیگری را نیز در اختیار داشته باشد یا فرایند تأیید را با موفقیت پشت سر بگذارد.
افزایش امنیت حسابها و سامانههای سازمانی
در شرکتها، دسترسی غیرمجاز به حساب مدیران، پنل منابع انسانی، سامانه مالی یا اطلاعات مشتریان میتواند پیامدهای جدی داشته باشد. استفاده از MFA برای حسابهای حساس، یکی از راهکارهای مهم کاهش این ریسک است.
کمک به کاهش حملات مبتنی بر سرقت اطلاعات ورود
MFA میتواند اثر حملاتی مانند حدسزدن رمز عبور، استفاده از رمزهای افشاشده در سرویسهای دیگر و برخی حملات فیشینگ را کاهش دهد. البته میزان حفاظت به روش انتخابشده وابسته است؛ برای مثال، وارد کردن یک کد یک بارمصرف در وب سایت جعلی ممکن است همچنان به مهاجم امکان سوءاستفاده بدهد.
ایجاد لایه امنیتی بیشتر برای کسبوکارها
MFA در کنار کنترل سطح دسترسی، رمزنگاری، ثبت رویدادهای امنیتی و نظارت بر ورودهای مشکوک، میتواند به حفاظت بهتر از اطلاعات و سامانههای سازمانی کمک کند. بااینحال، این فناوری جایگزین سایر کنترلهای امنیتی نیست.
تفاوت MFA و ۲FA چیست؟
MFA و ۲FA به یک مفهوم نزدیکاند، اما یکسان نیستند. ۲FA نوعی احراز هویت چندعاملی است که دقیقاً از دو عامل متمایز استفاده میکند؛ MFA میتواند دو عامل یا بیش از دو عامل داشته باشد.
۲FA چیست؟
۲FA مخفف Two-Factor Authentication و به معنای احراز هویت دومرحلهای نیست، بلکه دقیقتر به معنای احراز هویت دوعاملی است. در این روش دو عامل متفاوت برای تأیید هویت کاربر به کار میروند؛ مانند رمز عبور بههمراه یک کد یکبارمصرف از اپلیکیشن احراز هویت.
در مقابل، تأیید دومرحلهای یا Two-Step Verification اصطلاحی عمومیتر برای فرایندهایی است که ورود را طی دو مرحله انجام میدهند. در چنین فرایندی ممکن است هر دو مرحله دقیقاً دو عامل مستقل نباشند. بنابراین، تعداد مراحل ورود بهتنهایی نشاندهنده تعداد عوامل امنیتی نیست.
مقایسه MFA و ۲FA
| معیار | ۲FA | MFA |
| تعداد عوامل | دقیقاً دو عامل متمایز | دو یا چند عامل متمایز |
| نمونه | رمز عبور و کلید امنیتی | رمز عبور، کلید امنیتی و عامل اضافی |
| کاربرد | حفاظت از حساب با دو عامل | سیاستهای متنوع برای حسابهای عادی و حساس |
در بسیاری از محصولات، واژه MFA برای قابلیتهایی استفاده میشود که فقط دو عامل دارند. بنابراین ممکن است یک سامانه با عنوان MFA معرفی شود، اما در عمل ورود با دو عامل را اجرا کند.
برای آشنایی با یکی از روشهای رایج تأیید ورود، مطالعه مطلب ۲fa code چیست نیز میتواند مفید باشد؛ در آن میتوان به مفهوم کدهای احراز هویت دومرحلهای و کاربرد آنها پرداخت.
MFA چگونه کار میکند؟
فرایند احراز هویت چندعاملی معمولاً با وارد کردن اطلاعات ورود آغاز میشود و پس از بررسی عامل نخست، سامانه درخواست تأیید عامل دیگر را مطرح میکند. شکل دقیق این فرایند به نوع فناوری و سیاست امنیتی سرویس بستگی دارد.
مراحل معمول احراز هویت با MFA
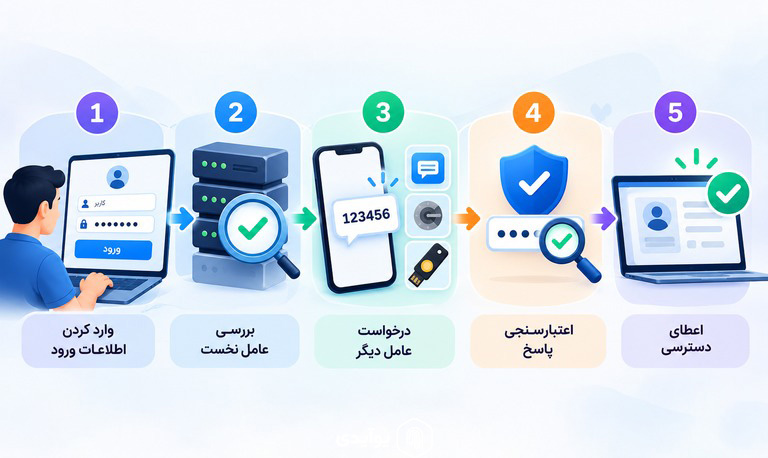
- شروع ورود: کاربر نام کاربری و رمز عبور خود را وارد میکند یا از یک روش ورود بدون رمز عبور استفاده میکند.
- بررسی عامل نخست: سامانه اطلاعات اولیه را بررسی میکند. اگر این مرحله ناموفق باشد، فرایند ورود متوقف میشود.
- درخواست عامل دیگر: سامانه از کاربر میخواهد عامل دیگری مانند کد یکبارمصرف، تأیید اپلیکیشن یا پاسخ رمزنگاریشده یک کلید امنیتی را ارائه کند.
- اعتبارسنجی پاسخ : سامانه بررسی میکند که عامل موردنظر معتبر است و درخواست ورود با الزامات امنیتی مطابقت دارد.
- اعطای دسترسی: ا گر تمام بررسیهای لازم موفق باشند، کاربر وارد حساب میشود. در غیر این صورت، ورود رد میشود یا بررسیهای تکمیلی انجام میگیرد.
این فرایند در همه سامانهها یکسان نیست. برای مثال، در برخی ورودها از تأیید بیومتریک محلی برای فعالسازی یک کلید رمزنگاری استفاده میشود و در برخی دیگر، کاربر یک کد یکبارمصرف وارد میکند.
یک مثال عملی از عملکرد MFA
فرض کنید کارمند یک شرکت قصد دارد وارد سامانه مالی سازمان شود. او ابتدا رمز عبور خود را وارد میکند. سپس سامانه از او میخواهد درخواست ورود را در اپلیکیشن احراز هویت ثبتشده تأیید کند.
اگر رمز عبور افشا شده باشد اما مهاجم به ابزار احراز هویت کارمند دسترسی نداشته باشد، ممکن است نتواند وارد سامانه شود. البته این حفاظت به روش پیادهسازی، امنیت دستگاه و نحوه تأیید درخواست بستگی دارد؛ به همین دلیل انتخاب عامل مناسب اهمیت زیادی دارد.
رایجترین روشهای MFA کداماند؟
همه روشهای احراز هویت چندعاملی سطح امنیت یکسانی ندارند. انتخاب روش مناسب به حساسیت اطلاعات، نوع حملات محتمل، امکانات کاربران و هزینه پیادهسازی بستگی دارد.
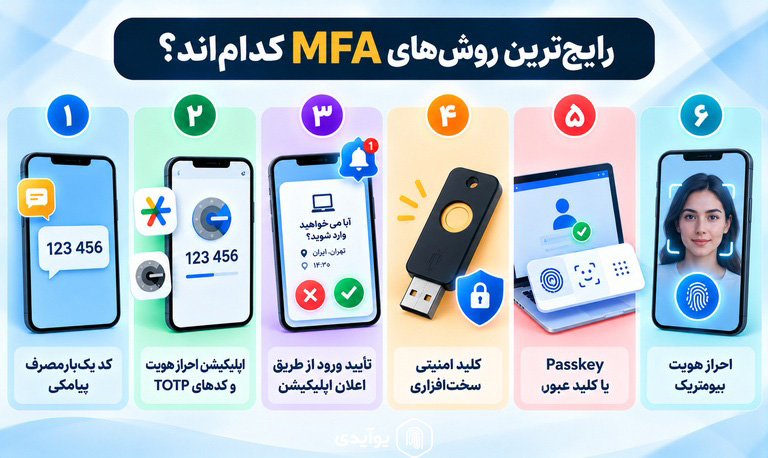
۱. کد یکبارمصرف پیامکی
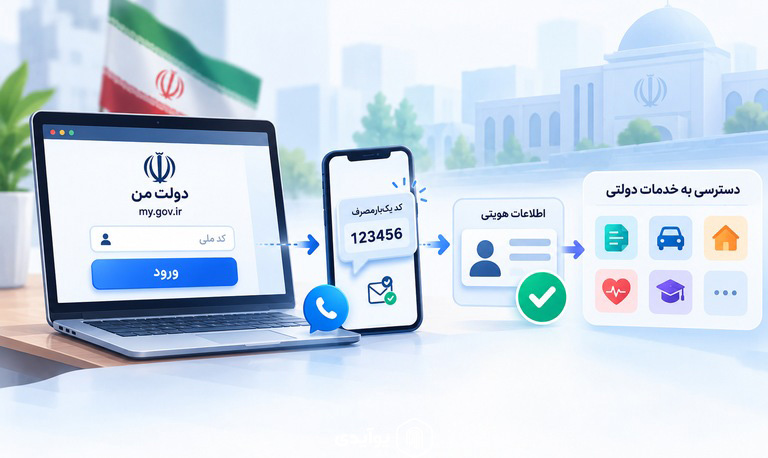
در این روش، پس از وارد کردن اطلاعات ورود، یک کد یکبارمصرف از طریق پیامک برای کاربر ارسال میشود. کاربر باید کد دریافتی را در صفحه ورود وارد کند.
مزیتها: استفاده آسان، آشنایی بیشتر کاربران با این روش و نیاز نداشتن به نصب اپلیکیشن اختصاصی.
محدودیتها: آسیبپذیری در برابر تعویض غیرمجاز سیمکارت، برخی روشهای رهگیری پیامک و حملات مهندسی اجتماعی. همچنین، ممکن است مهاجم با فریب کاربر، کد را دریافت کند.
این روش میتواند از ورودهایی که فقط با رمز عبور انجام میشوند امنتر باشد، اما برای حسابهای بسیار حساس بهتر است گزینههای مقاومتر در برابر فیشینگ نیز در نظر گرفته شوند.
۲. اپلیکیشن احراز هویت و کدهای TOTP
اپلیکیشنهایی مانند Google Authenticator میتوانند کدهای یکبارمصرف مبتنی بر زمان تولید کنند. این کدها معمولاً برای مدت محدودی معتبرند و پس از آن کد جدیدی جایگزین میشود.
در این روش، کاربر رمز عبور را وارد میکند و سپس کد تولیدشده در اپلیکیشن را ارائه میدهد. در بسیاری از پیادهسازیها، برای تولید کد نیازی به اتصال اینترنت در لحظه ورود نیست؛ اما فرایند ثبت اولیه اپلیکیشن ممکن است به اینترنت نیاز داشته باشد.
مزیت اصلی: وابسته نبودن تولید کد به دریافت پیامک و کاهش برخی ریسکهای مرتبط با شبکه تلفن همراه.
محدودیت مهم: کدهای یکبارمصرف مبتنی بر زمان ذاتاً در برابر فیشینگ مقاوم نیستند. اگر مهاجم بتواند کد را در یک فرایند فیشینگ بلادرنگ به دست آورد و از آن سوءاستفاده کند، امکان دور زدن این لایه وجود دارد.
۳. تأیید ورود از طریق اعلان اپلیکیشن
در این روش، پس از وارد کردن اطلاعات ورود، یک اعلان به اپلیکیشن احراز هویت ثبتشده ارسال میشود. کاربر درخواست را بررسی و در صورت تأیید، آن را قبول میکند.
این روش میتواند تجربه ورود سادهتری نسبت به وارد کردن کد داشته باشد؛ اما تأییدهای ناخواسته یکی از ریسکهای آن است. اگر مهاجم بارها درخواست ورود ارسال کند، کاربر ممکن است از روی خستگی یا اشتباه یکی از درخواستها را تأیید کند.
برای کاهش این خطر، بهتر است اعلانها همراه با اطلاعات قابل بررسی مانند زمان، مکان تقریبی یا جزئیات درخواست باشند و سامانه از درخواستهای مکرر و غیرعادی جلوگیری کند.
۴. کلید امنیتی سختافزاری
کلید امنیتی سختافزاری، وسیلهای فیزیکی است که با استفاده از سازوکارهای رمزنگاری، ورود کاربر را تأیید میکند. بعضی از این کلیدها از استانداردهایی مانند FIDO2 و WebAuthn پشتیبانی میکنند.
این روش برای حسابهای مدیریتی، سامانههای مالی و سایر حسابهای حساس گزینه مهمی است؛ بهویژه زمانی که پیادهسازی مورد استفاده در برابر فیشینگ مقاوم باشد.
برخلاف کدهایی که کاربر بهصورت دستی وارد میکند، روشهای رمزنگاری مقاوم در برابر فیشینگ میتوانند تأیید را به دامنه یا سرویس واقعی متصل کنند. در نتیجه، مهاجم نمیتواند بهآسانی پاسخ معتبر را از یک وبسایت جعلی دریافت و در وبسایت اصلی استفاده کند.
۵. Passkey یا کلید عبور
Passkey روشی برای ورود است که بر پایه کلیدهای رمزنگاری کار میکند و معمولاً میتواند جایگزین رمز عبور شود. کاربر ممکن است با اثر انگشت، تشخیص چهره یا پین دستگاه، استفاده از کلید خصوصی ذخیرهشده در دستگاه یا ابزار احراز هویت خود را تأیید کند.
در این روش، داده بیومتریک لزوماً برای وبسایت ارسال نمیشود؛ در بسیاری از پیادهسازیها، داده بیومتریک یا پین فقط برای فعال کردن کلید روی دستگاه استفاده میشود و سرویس مقصد پاسخ رمزنگاریشده را اعتبارسنجی میکند.
Passkey های مبتنی بر FIDO2/WebAuthn، در صورت پیادهسازی صحیح، امکان احراز هویت مقاوم در برابر فیشینگ را فراهم میکنند. بااینحال، بازیابی حساب، مدیریت دستگاههای جدید و محافظت از حسابهای همگامسازیشده همچنان باید بهدرستی طراحی شود.
۶. احراز هویت بیومتریک
در احراز هویت بیومتریک از ویژگیهایی مانند اثر انگشت یا چهره برای تأیید هویت استفاده میشود. این روش میتواند برای ورود به دستگاه یا فعال کردن یک ابزار رمزنگاری به کار برود.
برای آشنایی بیشتر با این موضوع، مقاله احراز هویت بیومتریک چیست میتواند اطلاعات تکمیلی درباره ویژگیهای زیستی، کاربردها و محدودیتهای این فناوری ارائه کند.
نکته کلیدی آن است که استفاده از بیومتریک همیشه به معنای اجرای MFA نیست. برای مثال، اگر کاربر فقط با اثر انگشت خود وارد یک حساب شود، نباید بدون بررسی سازوکار فنی فرض کرد که حتماً دو عامل مستقل احراز هویت استفاده شدهاند. در بعضی سامانهها، بیومتریک عامل مستقلی است و در برخی دیگر، فقط کلید ذخیرهشده روی دستگاه را فعال میکند.
مقایسه روشهای متداول MFA
| روش | ویژگی اصلی | محدودیت مهم |
| پیامک | ساده و در دسترس | ریسک تعویض سیمکارت و فیشینگ |
| اپلیکیشن تولید کد | تولید کد بدون نیاز به پیامک | کد دستی در برابر فیشینگ مقاوم نیست |
| Passkey | ورود رمزنگاریشده و تجربه کاربری ساده | نیازمند طراحی صحیح بازیابی |
| بیومتریک | استفاده آسان از ویژگیهای کاربر | وابستگی به نحوه پیادهسازی |
نکته: هیچ روشی را نباید بدون توجه به پروتکل، نحوه پیادهسازی و تهدیدهای موردنظر، بهطور مطلق امنترین روش دانست. بهخصوص، مقاوم بودن در برابر فیشینگ ویژگی یک سازوکار فنی مشخص است، نه صرفاً نتیجه استفاده از چند مرحله ورود.
تفاوت MFA با احراز هویت eKYC چیست؟
MFA، احراز هویت بیومتریک و احراز هویت الکترونیکی مشتری ممکن است در یک سامانه کنار یکدیگر استفاده شوند، اما وظیفه یکسانی ندارند. برای طراحی درست راهکارهای امنیتی، باید هدف هر فرایند را از دیگری جدا کرد.
تفاوت احراز هویت با احراز هویت اولیه هویت
وقتی از احراز هویت چیست صحبت میکنیم، لازم است مشخص کنیم منظور کدام نوع فرایند است. در ادبیات فنی، چند مفهوم نزدیک اما متفاوت وجود دارد:
- Identification شناسایی: کاربر یا فرد مشخص میکند که مدعی داشتن کدام هویت است؛ برای مثال با ارائه شناسه کاربری یا کد ملی.
- Identity Verification راستیآزمایی هویت: بررسی میشود که اطلاعات ارائهشده با شواهد معتبر هویتی سازگار است یا خیر.
- Authentication احراز هویت یا اصالتسنجی ورود: بررسی میشود که فردی که قصد ورود دارد، کنترل ابزار یا اعتبارنامه مرتبط با حساب را در اختیار دارد یا خیر.
- MFA : روشی برای تقویت فرایند احراز هویت از طریق ترکیب چند عامل متمایز است.
در بسیاری از خدمات آنلاین، ابتدا هویت شخص هنگام ثبتنام بررسی میشود و سپس در دفعات بعدی، برای ورود به حساب از فرایند Authentication استفاده میشود. این دو فرایند میتوانند با هم همکاری کنند، اما جایگزین یکدیگر نیستند.
تفاوت MFA و KYC یا eKYC
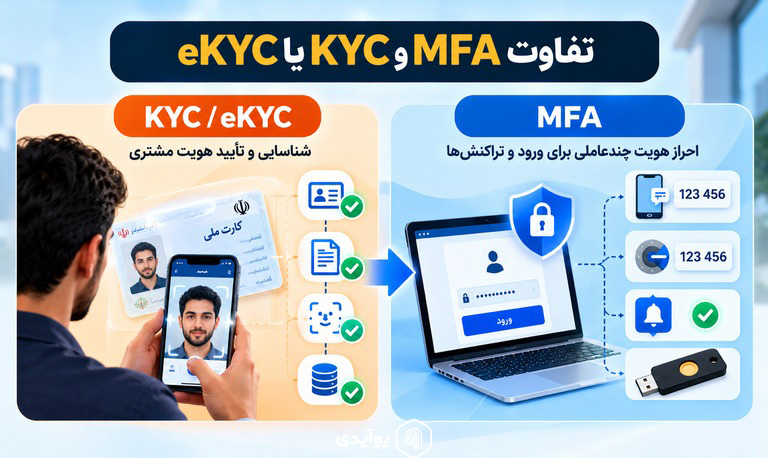
KYC مخفف Know Your Customer و به معنای مشتری خود را بشناسید است. این مفهوم به مجموعه فرایندهایی اشاره دارد که کسبوکارها برای شناسایی و بررسی مشتریان، متناسب با الزامات و ریسک فعالیت خود، انجام میدهند.
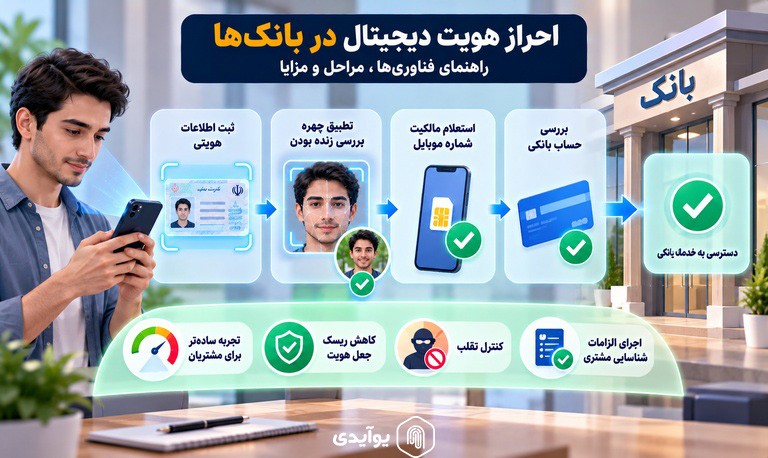
eKYC شکل الکترونیکی انجام برخی از این فرایندها است. این فرایند ممکن است شامل جمعآوری اطلاعات هویتی، بررسی مدرک شناسایی، استخراج اطلاعات از تصویر مدرک، تطبیق چهره و سایر بررسیهای لازم باشد.
برای مثال، یک صرافی آنلاین ممکن است پیش از فعال کردن خدمات مالی، اطلاعات هویتی مشتری را بررسی کند. پس از ثبتنام و تأیید هویت، همان صرافی میتواند برای ورودهای بعدی یا انجام تراکنشهای حساس از MFA کمک بگیرد.
اگر میخواهید با فرایند ثبتنام و هویت مشتری بهصورت تخصصیتر آشنا شوید، بررسی خدمات احراز هویت ekyc یوآیدی میتواند مسیر مطالعه مرتبطی برای این موضوع باشد.
نقش تشخیص چهره و تشخیص زنده بودن
در فرایندهای دیجیتال هویت، ممکن است از احراز هویت تصویری برای بررسی تصویر یا ویدئوی کاربر استفاده شود. بااینحال، کاربردهای مختلف تصویر و چهره را نباید یکسان در نظر گرفت.
- Face Verification یا تطبیق چهره: بررسی میکند که آیا چهره فعلی با تصویر مرجع منتسب به همان فرد مطابقت دارد یا خیر.
- Face Recognition یا تشخیص چهره: معمولاً به شناسایی فرد از میان چند هویت یا تطبیق چهره با مجموعهای از چهرههای ثبتشده اشاره دارد؛ البته کاربرد اصطلاحات در محصولات مختلف ممکن است متفاوت باشد.
- Liveness Detection یا تشخیص زنده بودن: برای بررسی این موضوع استفاده میشود که ورودی تصویری تا چه حد نشانههای یک حضور واقعی را دارد و آیا ممکن است با تصویر یا رسانه جعلی روبهرو باشیم.
برای شناخت فنیتر این فرایندها، مطالعه دو موضوع فناوری تطبیق یا تشخیص چهره Face Verification و تشخیص زنده بودن چهره فناوری Liveness Detection میتواند مفید باشد.
این فناوریها در بعضی سناریوها به احراز هویت بیومتریک کمک میکنند، اما بهتنهایی مترادف MFA نیستند. برای مثال، تطبیق چهره هنگام ثبتنام آنلاین ممکن است بخشی از بررسی هویت مشتری باشد، درحالیکه MFA به چگونگی اثبات کنترل حساب هنگام ورود مربوط است.
نقش جعل رسانه و دیپ فیک
یکی از چالشهای بررسی هویت تصویری، استفاده از تصاویر یا ویدئوهای دستکاریشده و رسانههای مصنوعی است. دیپ فیک چیست از جمله موضوعاتی است که برای شناخت خطرات جعل چهره و صدا اهمیت دارد.
تشخیص زنده بودن و بررسی اصالت ورودی تصویری میتوانند بخشی از دفاع در برابر برخی حملات باشند، اما هیچ روش منفردی تضمین نمیکند که همه انواع جعل یا دستکاری شناسایی شوند. انتخاب کنترل مناسب باید بر اساس تهدیدهای محتمل، کیفیت ورودی، طراحی سامانه و سطح ریسک انجام شود.
وبسرویسهای احراز هویت چه ارتباطی با MFA دارند؟
کسبوکارهایی که ثبتنام آنلاین یا ارائه خدمات مالی دارند، ممکن است در کنار سازوکارهای ورود امن، به خدمات بررسی اطلاعات هویتی نیز نیاز داشته باشند. وب سرویس های احراز هویت به کسبوکارها کمک میکنند تا برخی بررسیهای هویتی را از طریق رابط برنامهنویسی و در جریان ثبتنام یا ارائه خدمت انجام دهند.
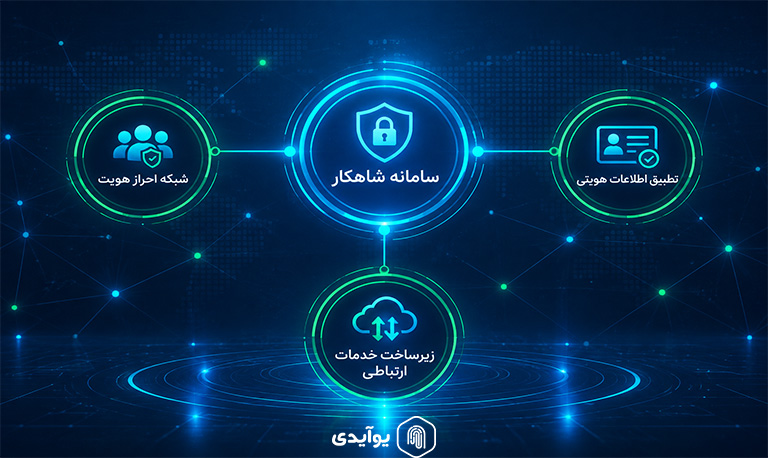
برای مثال، وب سرویس شاهکار میتواند در سناریوهای مرتبط با بررسی تطابق شماره تلفن همراه و کد ملی مورد استفاده قرار گیرد. چنین بررسیای بهخودیخود ثابت نمیکند که فرد در حال ورود، کنترل یک حساب کاربری یا عامل دوم احراز هویت را در اختیار دارد. بنابراین نباید اعتبارسنجی اطلاعات هویتی را با MFA اشتباه گرفت.
برای آشنایی با واژگان تخصصی این حوزه نیز مطالعه اصطلاحات احراز هویت میتواند به درک بهتر تفاوت میان مفاهیم هویتی، بیومتریک و امنیت حساب کمک کند.
راهاندازی MFA چگونه انجام میشود؟
راهاندازی MFA یعنی فعال کردن یک یا چند عامل اضافی برای ورود امن به حساب کاربری. مسیر دقیق فعالسازی به سرویس مورد استفاده بستگی دارد؛ اما میتوان آن را در چند مرحله اصلی خلاصه کرد.
راهاندازی MFA برای حسابهای شخصی
برای فعال کردن MFA در یک حساب شخصی، مراحل زیر را دنبال کنید:
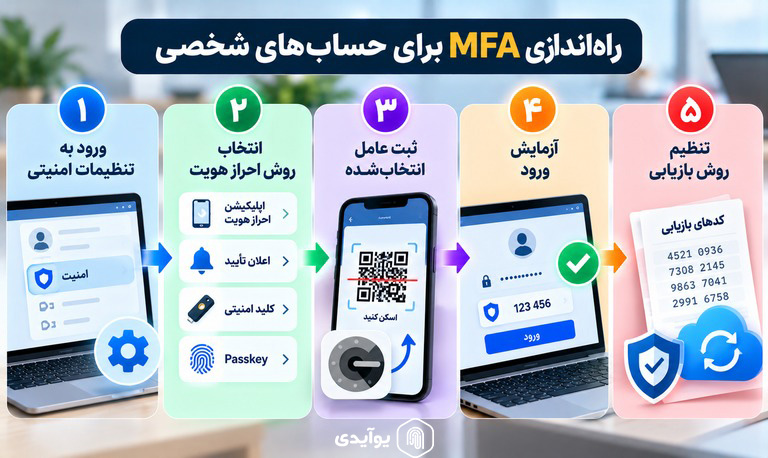
- وارد تنظیمات امنیتی حساب شوید. در بخش امنیت یا روشهای ورود، گزینههایی مانند Multi-Factor Authentication، Two-Factor Authentication یا Two-Step Verification را پیدا کنید.
- روش احراز هویت را انتخاب کنید. بسته به امکانات سرویس، ممکن است بتوانید از اپلیکیشن تولید کد، اعلان تأیید، کلید امنیتی یا Passkey استفاده کنید.
- عامل انتخابشده را ثبت کنید. برای مثال، ممکن است لازم باشد اپلیکیشن احراز هویت را از طریق اسکن یک کد QR به حساب متصل کنید یا یک کلید امنیتی را ثبت کنید.
- فرایند را آزمایش کنید. از حساب خارج شوید و دوباره وارد شوید تا مطمئن شوید عامل اضافی بهدرستی کار میکند.
- روش بازیابی را آماده کنید. کدهای بازیابی یا روش جایگزین ورود را مطابق امکانات سرویس تنظیم کنید تا در صورت گمشدن تلفن همراه یا ازدسترفتن دسترسی به ابزار اصلی، حساب خود را از دست ندهید.
برای نمونه، گوگل در راهنمای رسمی خود مسیر کلی فعالسازی تأیید دومرحلهای را از بخش امنیت حساب توضیح میدهد. ممکن است گزینهها و ترتیب مراحل با توجه به نوع حساب یا قابلیتهای فعالشده متفاوت باشند.
راهاندازی MFA در کسبوکارها
در محیط سازمانی، فعالکردن MFA تنها به تغییر تنظیمات ورود محدود نمیشود. بهتر است قبل از اجرا، سطح دسترسیها، نیاز کاربران و فرایند بازیابی حسابها مشخص شوند.
یک الگوی اجرایی مناسب برای سازمانها به این صورت است:
- شناسایی حسابهای حساس: ابتدا حسابهای مدیران سامانه، کاربران مالی، مدیران فناوری اطلاعات و حسابهایی را که به اطلاعات حساس دسترسی دارند، مشخص کنید.
- انتخاب روش متناسب با ریسک: برای حسابهای حساس، روشهای مقاوم در برابر فیشینگ مانند Passkey سازگار یا کلید امنیتی مناسب را در اولویت قرار دهید. اگر از روشهای دیگری استفاده میکنید، ریسکهای آنها را نیز ارزیابی کنید.
- تعریف سیاستهای ورود: مشخص کنید MFA برای چه کاربرانی، چه سامانههایی و در چه شرایطی اجباری باشد. بررسی ریسک ورود، نقش کاربر و حساسیت عملیات میتواند در طراحی این سیاستها مؤثر باشد.
- اجرای آزمایشی: ابتدا گروه محدودی از کاربران را وارد برنامه کنید و مشکلات ثبت ابزار، دسترسی و تجربه کاربری را بسنجید.
- تعیین فرایند بازیابی و پشتیبانی: برای گمشدن دستگاه، تعویض تلفن همراه، خروج کارمند و بازیابی حساب، فرایند امن و مشخصی تعریف کنید.
- پایش و اصلاح: گزارش ورودهای ناموفق، تأییدهای غیرعادی، درخواستهای مکرر و تلاشهای مشکوک را بررسی کنید و سیاستهای امنیتی را در صورت نیاز بهبود دهید.
نکته مهم این است که اجرای MFA باید با توجه به معماری سامانه و سطح ریسک انجام شود. فعالکردن یک گزینه امنیتی بدون بررسی حسابهای استثنا، فرایند بازیابی و روشهای ورود جایگزین، ممکن است بخشی از سامانه را همچنان در معرض خطر باقی بگذارد.
محدودیتها و چالشهای احراز هویت چندعاملی چیست؟
MFA لایه امنیتی مهمی ایجاد میکند، اما یک راهکار مستقل و بینقص نیست. شناخت محدودیتهای آن کمک میکند روش مناسبتری انتخاب و کنترلهای مکمل طراحی شود.
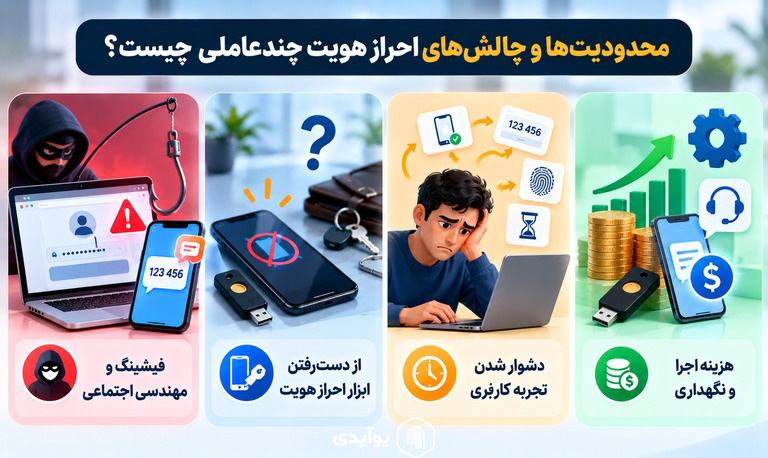
احتمال فیشینگ و مهندسی اجتماعی
اگر کاربر به یک صفحه جعلی هدایت شود و رمز عبور و کد یکبارمصرف خود را وارد کند، مهاجم ممکن است بتواند از آن اطلاعات سوءاستفاده کند. اعلانهای تأیید نیز در صورت طراحی نامناسب یا تأیید اشتباهی کاربر میتوانند مورد سوءاستفاده قرار گیرند.
به همین دلیل، استفاده از روشهای مقاوم در برابر فیشینگ و آموزش کاربران اهمیت دارد. در کنار آن باید از صفحات ورود معتبر، ارتباط رمزنگاریشده و سازوکارهای مناسب تشخیص رفتارهای مشکوک استفاده شود.
ازدسترفتن ابزار احراز هویت
اگر تلفن همراه ثبتشده گم شود یا کلید امنیتی در دسترس نباشد، ممکن است کاربر نتواند وارد حساب شود. نداشتن روش بازیابی مناسب میتواند دسترسی به اطلاعات مهم را مختل کند.
راهکارهای کاهش این ریسک عبارتاند از تهیه روش جایگزین معتبر، نگهداری ایمن کدهای بازیابی و تعریف فرایند پشتیبانی که قبل از بازنشانی عامل احراز هویت، هویت درخواستکننده را بهدرستی بررسی کند.
دشوار شدن تجربه کاربری
درخواست مکرر عامل اضافی میتواند باعث خستگی کاربران شود. اگر فرایند ورود پیچیده یا ناسازگار با ابزارهای مورد استفاده باشد، ممکن است کاربران از مسیرهای ناامن برای دور زدن آن استفاده کنند.
طراحی مناسب باید میان امنیت و سهولت استفاده تعادل ایجاد کند. برای نمونه، میتوان از روشهای ورود کماصطکاک و سازوکارهای مدیریت نشست استفاده کرد؛ بدون اینکه برای حسابهای حساس، حفاظت ضروری حذف شود.
هزینه اجرا و نگهداری
بسته به روش انتخابی، کسبوکار ممکن است با هزینه ارسال پیامک، تهیه کلیدهای امنیتی، توسعه نرمافزار، پشتیبانی کاربران یا مدیریت دستگاهها مواجه شود. علاوه بر هزینه اولیه، فرایندهای بازیابی، پایش و پاسخگویی به رخدادهای امنیتی نیز باید در نظر گرفته شوند.
نکات امنیتی و حریم خصوصی هنگام استفاده از MFA
برای افزایش اثربخشی MFA، انتخاب عامل مناسب کافی نیست؛ نحوه نگهداری اطلاعات، مدیریت حسابها و واکنش به رخدادهای مشکوک نیز اهمیت دارد.
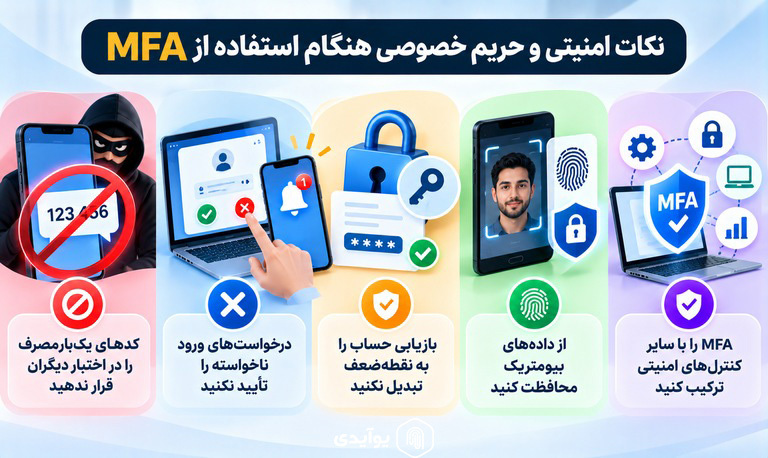
کدهای یکبارمصرف را در اختیار دیگران قرار ندهید
کد احراز هویت مانند رمز عبور میتواند برای ورود به حساب استفاده شود. آن را برای اشخاصی که با شما تماس میگیرند یا از طریق پیامک و پیامرسان درخواست میکنند، ارسال نکنید؛ حتی اگر خود را کارمند پشتیبانی معرفی کنند.
درخواستهای ورود ناخواسته را تأیید نکنید
اگر اعلان تأیید ورود دریافت کردید که خودتان آغاز نکردهاید، آن را رد کنید و در صورت تکرار، وضعیت امنیت حساب خود را بررسی کنید. در صورت مشاهده فعالیت مشکوک، رمز عبور را از مسیر رسمی تغییر دهید و نشستها و ابزارهای ثبتشده را بازبینی کنید.
بازیابی حساب را به نقطهضعف تبدیل نکنید
اگر فرایند بازیابی فقط با پاسخ به چند سؤال ساده یا یک تماس تلفنی قابل انجام باشد، مهاجم ممکن است از همین مسیر وارد حساب شود. بازیابی باید به اندازه کافی امن باشد و دسترسی پشتیبانی به تغییر ابزار احراز هویت نیز تحت کنترل قرار گیرد.
از دادههای بیومتریک محافظت کنید
اگر سامانه از اثر انگشت یا چهره استفاده میکند، باید مشخص باشد که دادهها کجا پردازش میشوند، چه اطلاعاتی ذخیره میشود، چه اشخاصی دسترسی دارند و چه زمانی دادهها حذف خواهند شد.
در بسیاری از روشهای مبتنی بر Passkey، سرویس مقصد نیازی به دریافت تصویر خام چهره یا اثر انگشت کاربر ندارد؛ اما معماری هر سامانه متفاوت است و باید مستندات واقعی آن بررسی شود. جمعآوری دادههای بیومتریک بدون ضرورت، میتواند ریسک حریم خصوصی و پیامدهای ناشی از افشای اطلاعات را افزایش دهد.
MFA را با سایر کنترلهای امنیتی ترکیب کنید
برای حفاظت بهتر از حسابها، MFA باید در کنار رمزهای عبور مناسب، مدیریت سطح دسترسی، بهروزرسانی نرمافزار، پایش فعالیتها، محافظت از دستگاهها و برنامه پاسخ به رخدادها استفاده شود. این ترکیب به کاهش ریسک کمک میکند، اما هیچ راهکار منفردی تضمین نمیکند که همه حملات موفق به شناسایی یا مسدود شدن شوند.
اشتباهات رایج درباره MFA
درک نادرست از احراز هویت چندعاملی ممکن است باعث شود کاربران یا سازمانها به سطح حفاظتی حساب خود بیش از حد اعتماد کنند. چند تصور اشتباه رایج را در ادامه بررسی میکنیم.
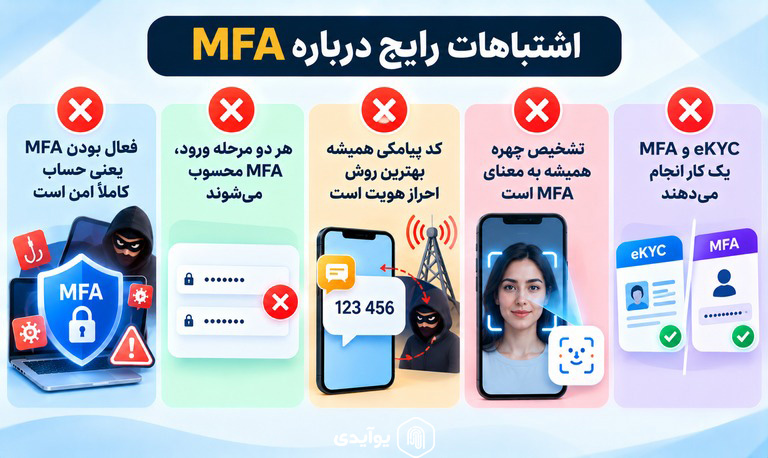
تصور اشتباه اول: فعال بودن MFA یعنی حساب کاملاً امن است
MFA خطر بسیاری از حملات مبتنی بر سرقت رمز عبور را کاهش میدهد؛ اما در برابر تمام تهدیدها مصونیت ایجاد نمیکند. فیشینگ، سرقت نشست کاربر، بدافزار، مهندسی اجتماعی و ضعف در فرایند بازیابی همچنان میتوانند خطرآفرین باشند.
تصور اشتباه دوم: هر دو مرحله ورود، MFA محسوب میشوند
تعداد مراحل با تعداد عوامل متفاوت است. برای مثال، وارد کردن دو رمز عبور یا دو پین، لزوماً دو عامل متمایز ایجاد نمیکند. معیار اصلی، استفاده از عوامل احراز هویت با ماهیت متفاوت است.
تصور اشتباه سوم: کد پیامکی همیشه بهترین روش احراز هویت است
کد پیامکی از اتکا به رمز عبور تنها بهتر است، اما در برابر برخی حملات آسیبپذیر است. برای حسابهای حساس، باید روشهای مقاومتر در برابر فیشینگ را نیز بررسی کرد.
تصور اشتباه چهارم: تشخیص چهره همیشه به معنای MFA است
تشخیص چهره ممکن است برای بررسی هویت در زمان ثبتنام، تأیید ورود یا باز کردن قفل دستگاه استفاده شود. اینکه چنین فرایندی واقعاً MFA محسوب شود، به نقش آن در پروتکل احراز هویت و وجود عوامل متمایز بستگی دارد.
تصور اشتباه پنجم: MFA و eKYC یک کار انجام میدهند
eKYC بر فرایند بررسی و تأیید هویت مشتری بهصورت الکترونیکی تمرکز دارد، درحالیکه MFA روشی برای اثبات کنترل حساب یا اعتبارنامه هنگام ورود است. یک کسبوکار ممکن است به هر دو فناوری نیاز داشته باشد، اما کاربرد آنها متفاوت است.
در نهایت، mfa چیست و چه زمانی به آن نیاز داریم؟
MFA یا احراز هویت چندعاملی روشی برای افزایش امنیت ورود است که از دو یا چند عامل متمایز استفاده میکند تا افشای یک رمز عبور بهتنهایی برای دسترسی کافی نباشد. این فناوری برای حسابهای شخصی، پنلهای مدیریتی، سامانههای مالی و کسبوکارهای آنلاین اهمیت دارد؛ بااینحال، میزان حفاظت آن به روش انتخابشده، مقاومت در برابر فیشینگ، امنیت بازیابی حساب و کنترلهای مکمل بستگی دارد.
برای استفاده بهتر از MFA، روش احراز هویت را متناسب با سطح ریسک انتخاب کنید، راهکار بازیابی امنی در نظر بگیرید و حسابهای حساس را در اولویت قرار دهید. به نظر شما برای محافظت از حسابهای مهم، کدام روش مناسبتر است: اپلیکیشن احراز هویت، کلید امنیتی یا Passkey؟ تجربه و پرسشهای خود را در بخش نظرات بنویسید.
1 دیدگاه دربارهٔ «MFA چیست؟ راهنمای احراز هویت چندعاملی، مزایا و راهاندازی آن»
با سلام، کاش در نوشته هایتان رفرنس بیاورید