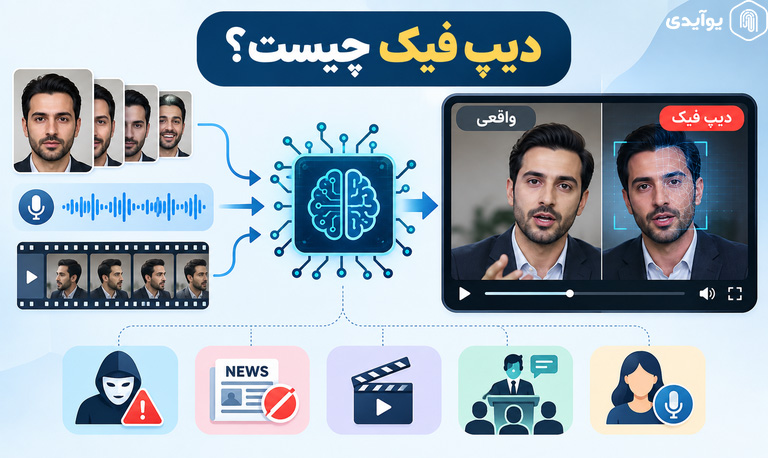
گاهی یک ویدئو را میبینید که در آن چهره یک فرد کاملاً واقعی به نظر میرسد، صدا طبیعی است و حتی حرکات لب و حالات صورت نیز با تصویر هماهنگ هستند؛ اما تمام صحنه ساختگی است. اینجاست که مفهوم دیپ فیک مطرح میشود. دیپ فیک به محتوای صوتی، تصویری یا ویدئویی ساختگی یا دست کاری شدهای گفته میشود که با کمک هوش مصنوعی به شکلی واقع گرایانه یک فرد، صدا یا رفتار را بازسازی میکند. در این مقاله بررسی میکنیم دیپ فیک چیست، چگونه ایجاد میشود، چه کاربردهایی دارد، چرا به یک تهدید جدی برای امنیت دیجیتال و احراز هویت تبدیل شده و کسبوکارها و کاربران برای تشخیص و مقابله با آن چه اقداماتی میتوانند انجام دهند.
دیپ فیک چیست و چرا اهمیت پیدا کرده است؟
دیپ فیک یک محتوای مصنوعی یا دست کاری شده است که با استفاده از مدلهای هوش مصنوعی و یادگیری ماشین، ظاهر یا صدای یک فرد واقعی را بازسازی یا تغییر میدهد. این فناوری میتواند چهره فردی را روی بدن شخص دیگری قرار دهد، حرکت لبها را با یک صدای مصنوعی هماهنگ کند، صدای فردی را شبیهسازی کند یا حتی تصویری کاملاً مصنوعی از فردی تولید کند که در دنیای واقعی وجود ندارد.
واژه Deepfake از ترکیب Deep Learning یا یادگیری عمیق و Fake یا جعلی شکل گرفته است. بنابراین، برخلاف ویرایش سنتی تصاویر و ویدئوها که معمولاً به دخالت مستقیم انسان و ابزارهای تدوین وابسته بود، در تکنولوژی دیپ فیک بخش مهمی از فرآیند تولید یا تغییر محتوا به وسیله مدلهای هوش مصنوعی انجام میشود.
اهمیت این موضوع فقط به شبکههای اجتماعی یا سرگرمی محدود نیست. زمانی که از تصویر چهره، ویدئو یا صدا برای اثبات هویت یک فرد استفاده میشود، محتوای جعلی میتواند مستقیماً روی امنیت حسابهای کاربری، افتتاح حساب، خدمات مالی، خرید اعتباری و فرایندهای احراز هویت اثر بگذارد. آژانس امنیت سایبری اتحادیه اروپا نیز دیپ فیک را در دسته حملاتی قرار داده که میتوانند برای فریب سامانههای شناسایی و احراز هویت چهره مورد استفاده قرار گیرند.
مقاله پیشنهادی: دیپ لرنینگ یا یادگیری عمیق چیست
دیپ فیک هوش مصنوعی چگونه کار میکند؟
برای درک نحوه عملکرد دیپ فیک، لازم نیست وارد جزئیات پیچیده ریاضی مدلهای هوش مصنوعی شویم. ایده اصلی ساده است: مدل با مشاهده نمونههای زیادی از چهره، صدا، حرکات یا الگوهای رفتاری، روابط میان آنها را یاد میگیرد و سپس میتواند نسخهای مصنوعی تولید یا محتوای موجود را تغییر دهد.
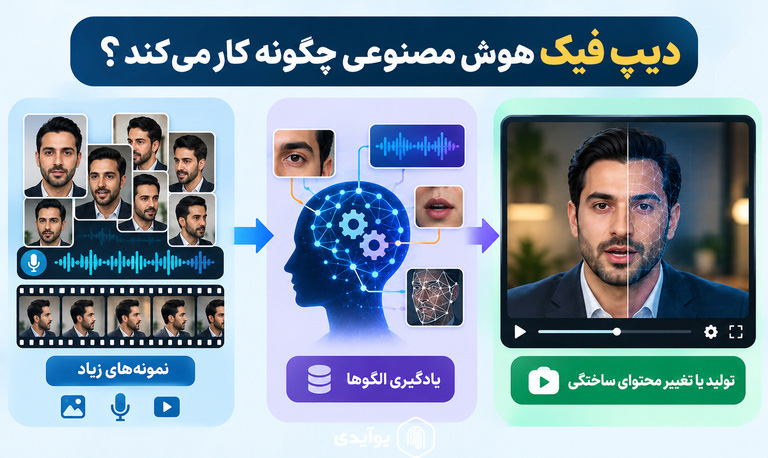
آموزش مدل با دادههای تصویری و صوتی
هرچه داده مناسب بیشتری در اختیار مدل باشد، امکان یادگیری ویژگیهای ظاهری فرد نیز بیشتر میشود. در مورد چهره، داده میتواند شامل تصاویر یا ویدئوهایی از زوایای مختلف صورت باشد. مدل الگوهایی مانند موقعیت چشمها، شکل بینی، فرم دهان، حرکات عضلات صورت و تغییرات چهره در شرایط مختلف را یاد میگیرد.
در مورد صدا نیز ویژگیهایی مانند لحن، آهنگ گفتار، نحوه ادای کلمات و سایر مشخصههای صوتی قابل مدلسازی هستند.
بازسازی یا جایگزینی ویژگیها
پس از آموزش، مدل میتواند بخشی از محتوای موجود را بازسازی کند. برای مثال، در یک ویدئو ممکن است چهره یک فرد با چهره فرد دیگری جایگزین شود، در حالی که حرکت سر و بدن از ویدئوی اصلی باقی میماند.
در روشهای پیشرفتهتر، سیستم حتی میتواند تغییر حالت چهره یا حرکت لبها را نیز ایجاد کند تا محتوای تولیدشده طبیعیتر به نظر برسد.
تولید محتوای واقعگرایانه
هدف نهایی بسیاری از سیستمهای Deep Fake تولید محتوایی است که تفاوت آن با محتوای واقعی برای یک مشاهدهکننده عادی بسیار دشوار باشد. پیشرفت مدلهای مولد باعث شده تولید تصاویر و ویدئوهای بسیار واقعگرایانه سادهتر و در دسترستر شود. NIST در برنامه پژوهشی Deepfakes 2026 خود نیز به این نکته اشاره کرده که تولید محتوای بسیار واقعگرایانه با هوش مصنوعی میتواند با هزینه و تلاش نسبتاً پایین انجام شود.
نکته مهم این است که فناوری مورد استفاده برای دیپ فیک ثابت نمانده است. بنابراین نشانههایی که چند سال قبل برای تشخیص محتوای جعلی قابل اتکا بودند، لزوماً امروز کافی نیستند.
انواع دیپ فیک چیست؟
دیپ فیک فقط به تعویض چهره در ویدئو محدود نمیشود. امروزه این مفهوم طیف گستردهای از محتوای مصنوعی و دستکاریشده را شامل میشود.
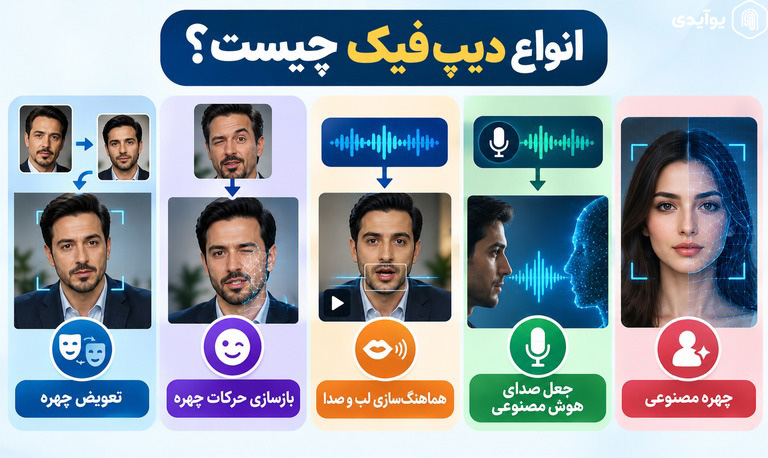
Face Swap یا تعویض چهره
در این روش، چهره یک فرد با چهره فرد دیگری جایگزین میشود. بخشهایی مانند حالت چشم، فرم صورت و حرکات چهره نیز ممکن است بهصورت مصنوعی بازسازی شوند.
این نوع از دیپ فیک یکی از شناختهشدهترین نمونههاست و معمولاً در ویدئوهای جعلی، جعل هویت و محتوای فریبنده مورد استفاده قرار میگیرد.
Face Reenactment یا بازسازی حرکات چهره
در این روش، مدل هوش مصنوعی میتواند حالات چهره یک فرد را به فرد دیگری منتقل کند. برای مثال ممکن است حالت لبخند، حرکت ابرو یا جهت نگاه تغییر داده شود.
Lip Sync یا هماهنگ سازی لب و صدا
در این نوع، حرکت لبهای فرد با یک فایل صوتی هماهنگ میشود؛ بهگونهای که به نظر برسد فرد واقعاً جمله موردنظر را بیان کرده است.
Voice Deepfake یا جعل صدای هوش مصنوعی
در اینجا هدف بازسازی صدای یک فرد است. نتیجه میتواند یک فایل صوتی یا گفتوگوی مصنوعی باشد که صدای آن به فرد اصلی شباهت زیادی دارد.
FTC نیز درباره سوءاستفاده از فناوریهای شبیهسازی صدا برای جعل هویت افراد و انجام کلاهبرداری هشدار داده است.
Synthetic Face یا چهره مصنوعی
همه دیپ فیکها الزاماً متعلق به یک فرد واقعی نیستند. هوش مصنوعی میتواند چهرههایی تولید کند که متعلق به هیچ شخص واقعی نیستند. چنین تصاویری ممکن است در پروفایلهای جعلی، تبلیغات گمراهکننده یا محتوای ساختگی استفاده شوند.
آیا هر تصویر ساخته شده با هوش مصنوعی دیپ فیک است؟
خیر. این یکی از مهمترین باورهای غلط درباره فناوری دیپ فیک است.
هر محتوای تولیدشده با هوش مصنوعی Deep Fake محسوب نمیشود. برای مثال، یک تصویر کاملاً تخیلی که نشان میدهد یک شهر آیندهنگرانه چگونه ممکن است به نظر برسد، لزوماً دیپ فیک نیست؛ زیرا تلاش نمیکند هویت، رفتار یا گفتههای یک فرد واقعی را به شکل جعلی بازنمایی کند.
در مقابل، اگر تصویر یا ویدئو بهگونهای ساخته شود که یک فرد واقعی را در حال انجام کاری نشان دهد که هرگز انجام نداده است، موضوع وارد حوزه جعل هویت یا محتوای دستکاریشده میشود.
به همین دلیل بهتر است محتوای تولیدشده با هوش مصنوعی و دیپ فیک را مترادف کامل در نظر نگیریم.
تفاوت دیپ فیک با جعل هویت چیست؟
جعل هویت چیست و چه ارتباطی با دیپ فیک دارد؟
جعل هویت یک مفهوم گستردهتر است. هر زمانی که فردی خود را به جای شخص دیگری معرفی کند یا از اطلاعات و مدارک متعلق به فرد دیگر برای دریافت خدمات استفاده کند، میتوان آن را در چارچوب جعل هویت یا Identity Fraud بررسی کرد.
دیپ فیک یکی از فناوریهایی است که میتواند در چنین حملاتی به کار گرفته شود. به عنوان مثال، اگر تصویر یا ویدئوی چهره فرد دیگری بهصورت مصنوعی تولید و برای فریب یک سامانه استفاده شود، دیپ فیک ابزار حمله است؛ اما جعل هویت هدف یا نوع تقلب محسوب میشود.
بنابراین رابطه این دو را میتوان چنین خلاصه کرد:
| مفهوم | توضیح |
| دیپ فیک | محتوای مصنوعی یا دستکاریشده مبتنی بر هوش مصنوعی |
| جعل هویت | تلاش برای معرفی خود به جای فرد دیگر یا سوءاستفاده از هویت او |
| حمله دیپ فیک | استفاده از محتوای مصنوعی برای فریب فرد، سامانه یا فرایند |
این تفکیک برای طراحی راهکارهای امنیتی بسیار مهم است، زیرا مقابله با جعل هویت فقط با تشخیص تصویر جعلی حل نمیشود و به مجموعهای از کنترلهای فنی و فرایندی نیاز دارد.
چرا دیپ فیک برای احراز هویت دیجیتال خطرناک است؟
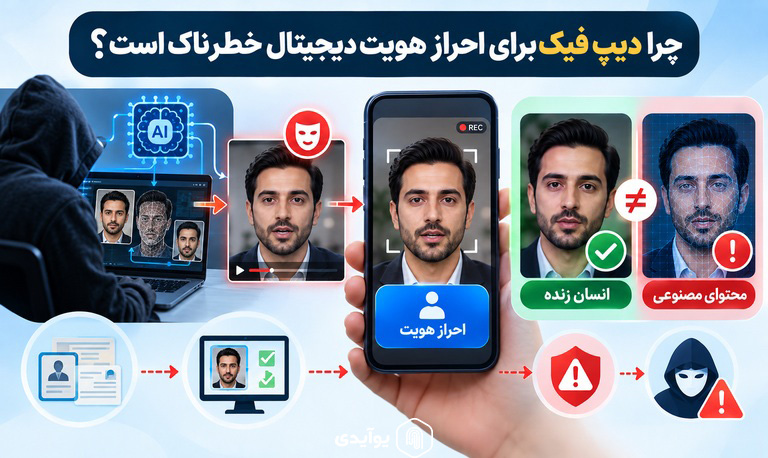
در احراز هویت سنتی، ممکن است حضور فیزیکی فرد یا بررسی مستقیم مدارک بخشی از فرایند باشد. اما در خدمات دیجیتال، بخش زیادی از این تعامل از راه دور انجام میشود.
فرض کنید یک اپلیکیشن مالی برای ثبتنام از کاربر میخواهد ویدئویی از چهره خود ارسال کند. اگر سامانه صرفاً بررسی کند که چهره موجود در ویدئو با تصویر مرجع مطابقت دارد، ممکن است یک سؤال مهم بیپاسخ بماند:
آیا این واقعاً یک انسان زنده است که در مقابل دوربین قرار گرفته یا یک محتوای مصنوعی به سیستم ارائه شده است؟
این تفاوت میان شباهت چهره و اصالت ورودی یکی از نقاط کلیدی در مقابله با دیپ فیک است.
NIST در الزامات احراز هویت از راه دور، مقایسه بیومتریک را بهعنوان مقایسه یک نمونه زنده با داده مرجع توضیح میدهد.
از طرف دیگر، FIDO در الزامات مربوط به احراز هویت بیومتریک، دیپ فیک را در زمینه تقلب بررسی کرده و آن را در ارتباط با حملات Presentation Attack و Injection Attack قرار میدهد؛ یعنی مهاجم ممکن است محتوای جعلی را مقابل حسگر قرار دهد یا حتی داده جعلی را در مسیر پردازش وارد کند.
تفاوت تشخیص چهره، تطبیق چهره و Liveness Detection چیست؟
در بسیاری از پروژهها اصطلاحات مربوط به بیومتریک به جای یکدیگر استفاده میشوند، در حالی که از نظر فنی یکسان نیستند.
Face Recognition چیست؟
Face Recognition یا تشخیص چهره میتواند برای شناسایی یک فرد از میان مجموعهای از افراد استفاده شود. در این حالت پرسش اصلی میتواند این باشد که این فرد چه کسی است؟
NIST برای Face Recognition در سناریوی شناسایی، از جستوجوی یک تصویر چهره در میان مجموعهای از تصاویر و تولید فهرست افراد مشابه صحبت میکند.
Face Verification چیست؟
در Face Verification یا تأیید چهره، پرسش متفاوت است:
آیا این فرد همان کسی است که ادعا میکند؟
در این حالت معمولاً یک مقایسه یکبهیک بین چهره ارائهشده و تصویر مرجع انجام میشود. NIST نیز Biometric Verification را فرایند تأیید یک ادعای بیومتریک از طریق مقایسه بیومتریک تعریف میکند.
برای مطالعه بیشتر درباره موضوع، محتوای مرتبط با فناوری تطبیق یا تشخیص چهره میتواند به کاربر کمک کند تفاوت این مفاهیم را دقیقتر درک کند.
Liveness Detection چیست؟
Liveness Detection یا تشخیص زنده بودن، سؤال دیگری را مطرح میکند:
آیا یک فرد واقعی و زنده در مقابل سامانه حضور دارد؟
در فرایندهای بیومتریک، این فناوری برای مقابله با انواع حملات جعل مانند استفاده از تصویر، ویدئو، ماسک یا سایر روشهای جعل حضور به کار میرود. ENISA نیز در توصیههای خود به Presentation Attack Detection و بررسی نشانههایی مانند عمق چهره یا ناسازگاریهای ناشی از دستکاری دیپ فیک اشاره میکند.
برای آشنایی دقیقتر با این مفهوم، درباره فناوری تشخیص زنده بودن تصویر Liveness Detection بیشتر بخوانید.
آیا Liveness Detection به تنهایی جلوی دیپ فیک را میگیرد؟
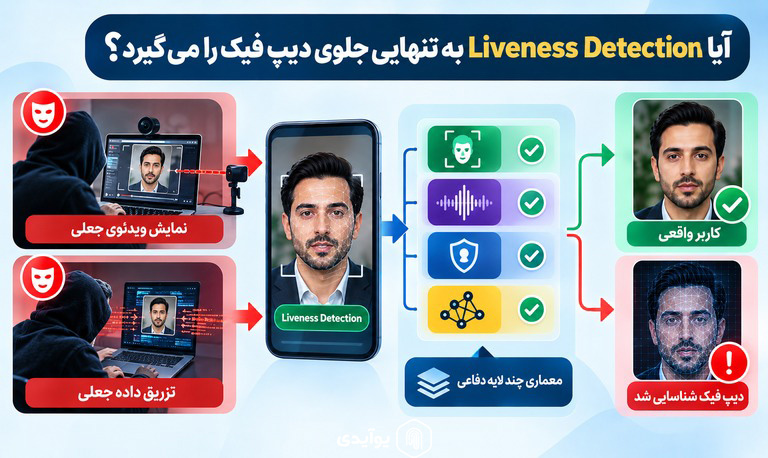
خیر. این تصور که وجود Liveness Detection بهتنهایی تمام تهدیدهای دیپ فیک را حل میکند، بیش از حد سادهسازی شده است.
نوع حمله اهمیت زیادی دارد. در یک سناریو ممکن است مهاجم ویدئوی جعلی را روی یک صفحه نمایش مقابل دوربین نشان دهد. در سناریویی دیگر، داده جعلی میتواند پیش از رسیدن به بخش دریافت تصویر، وارد زنجیره پردازش شود.
FIDO بین Presentation Attack و Injection Attack تفاوت قائل میشود و بر اهمیت محافظت از مسیر ارتباطی میان ماژول دریافت داده و پردازشهای بعدی تأکید دارد.
به همین دلیل، یک معماری مناسب برای احراز هویت مقاوم در برابر دیپ فیک معمولاً باید چند لایه دفاعی داشته باشد، نه فقط یک الگوریتم تشخیص زنده بودن.
دیپ فیک چگونه میتواند یک سیستم احراز هویت را تهدید کند؟
برای درک بهتر ریسک، یک سناریوی فرضی را در نظر بگیرید.
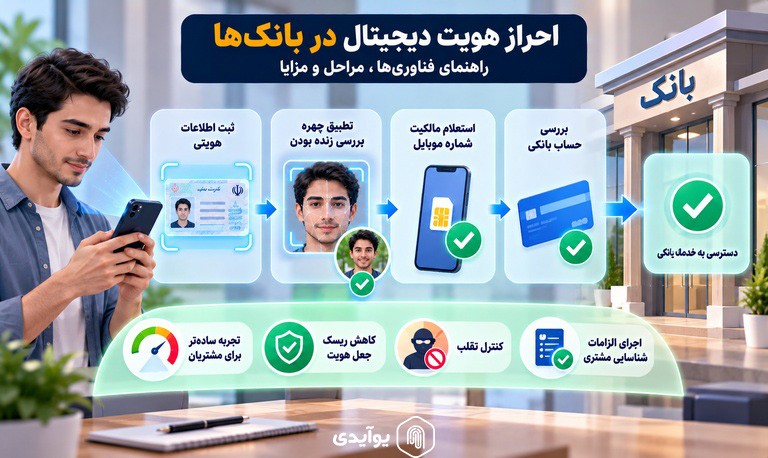
کاربر میخواهد یک حساب مالی افتتاح کند. سامانه از او میخواهد تصویر مدرک شناسایی و یک ویدئوی سلفی ارائه دهد. در یک معماری ساده ممکن است مراحل زیر انجام شوند:
دریافت مدرک → استخراج اطلاعات → دریافت سلفی → مقایسه چهره → تأیید کاربر
اگر مهاجم بتواند یک ورودی مصنوعی را بهعنوان چهره واقعی وارد سیستم کند، ممکن است مرحله مقایسه چهره بهتنهایی برای تشخیص کافی نباشد.
یک معماری مقاومتر میتواند شامل این مراحل باشد:
مدرک هویتی → بررسی اصالت مدرک → استخراج اطلاعات → کنترلهای ریسک → دریافت تصویر یا ویدئوی زنده → بررسی زنده بودن → تحلیل حمله ارائهای → تطبیق چهره → بررسی سیگنالهای دستگاه و تراکنش → تصمیم نهایی
نکته مهم این است که هیچکدام از این لایهها نباید بهصورت مستقل بهعنوان تضمین مطلق امنیت معرفی شوند.
نشانههای دیپ فیک چیست؟
کاربران گاهی میپرسند از روی ظاهر ویدئو چگونه میتوان Deep Fake را تشخیص داد. پاسخ این است که برخی نشانهها وجود دارند، اما هیچ نشانه بصری واحدی را نمیتوان معیار قطعی دانست.
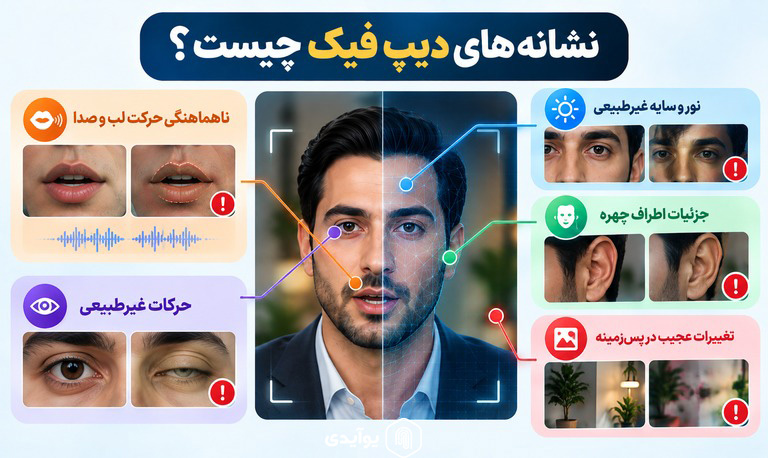
ناهماهنگی حرکت لب و صدا
در بعضی نمونههای جعلی، صدا و حرکت لب کاملاً هماهنگ نیستند. ممکن است برخی واجها یا حرکات دهان طبیعی به نظر نرسند.
نور و سایه غیرطبیعی
گاهی جهت نور روی چهره با نور محیط مطابقت ندارد یا سایهها در فریمهای مختلف تغییرات عجیبی دارند.
جزئیات اطراف چهره
مو، گوش، دندان، عینک و لبههای صورت در برخی تولیدات مصنوعی میتوانند دچار ناهماهنگی شوند.
تغییرات عجیب در پسزمینه
در بعضی موارد، پسزمینه یا اشیای مجاور چهره ممکن است هنگام حرکت فرد دچار اعوجاج شوند.
حرکات غیرطبیعی
پلکزدن، حرکت سر، حالت چشمها یا تغییرات چهره ممکن است غیرطبیعی باشند.
با این حال، نباید تصور کرد که هر محتوای فاقد این نشانهها واقعی است. کیفیت مدلهای مولد به سرعت در حال افزایش است و تشخیص صرفاً انسانی میتواند با خطا همراه باشد.
NIST در پروژه Deepfakes 2026 گزارش کرده است که سامانههای تشخیص دیپ فیک هنگام انتقال از ارزیابیهای دانشگاهی به شرایط عملیاتی میتوانند افت عملکرد قابلتوجهی داشته باشند؛ موضوعی که نشان میدهد یک مدل آزمایشگاهی الزاماً در محیط واقعی همان عملکرد را ارائه نمیدهد.
روشهای تشخیص دیپ فیک چیست؟
تشخیص دیپ فیک یک مسئله چندلایه است و بسته به نوع محتوا و کاربرد، روشهای متفاوتی دارد.
تحلیل محتوای تصویری و ویدئویی
الگوریتمهای تشخیص میتوانند الگوهای غیرطبیعی در پیکسلها، بافت پوست، حرکات صورت، تغییرات فریمبهفریم و سایر ویژگیهای محتوای مصنوعی را بررسی کنند.
مشکل اینجاست که مهاجمان و مدلهای مولد نیز دائماً در حال تغییر هستند. بنابراین یک مدل تشخیصی که با مجموعه خاصی از دیپ فیکها آموزش دیده است، ممکن است در مواجهه با نمونههای جدید دقت کمتری داشته باشد.
تحلیل صوت
در دیپ فیک صوتی، مدلهای تشخیص میتوانند ویژگیهای صوتی، الگوهای گفتار و نشانههای غیرطبیعی را بررسی کنند.
FTC در برنامه Voice Cloning Challenge خود نیز از راهکارهایی برای تشخیص صدای مصنوعی و همچنین فناوریهایی مانند Liveness Detection در تشخیص کلونهای صوتی صحبت کرده است.
بررسی منبع و اصالت محتوا
یکی از رویکردهای جدید، فقط نگاهکردن به خود فایل نیست؛ بلکه بررسی میشود که این محتوا از کجا آمده و در مسیر تولید یا انتشار چه تغییراتی روی آن انجام شده است.
استاندارد C2PA و فناوری Content Credentials برای ثبت اطلاعات منشأ و تاریخچه تغییرات محتوا طراحی شدهاند. این اطلاعات به شکل قابلبررسی و مقاوم در برابر دستکاری ثبت میشوند.
با این حال، Content Credentials نیز به این معنا نیست که خود محتوا الزاماً حقیقت دارد. C2PA صراحتاً توضیح میدهد که این فناوری اطلاعات provenance یا منشأ و سابقه محتوا را ثبت و اعتبارسنجی میکند، اما بهتنهایی درباره درست یا غلط بودن محتوای موجود داوری نمیکند.
ترکیب تشخیص دیپ فیک با کنترلهای بیومتریک
در سامانههای احراز هویت، بهترین رویکرد این نیست که فقط از یک Deepfake Detector استفاده شود.
میتوان چند لایه را کنار هم قرار داد:
- بررسی مدرک هویتی
- کنترل کیفیت و شرایط دریافت تصویر
- Liveness Detection
- Presentation Attack Detection
- Face Verification
- بررسی امنیت مسیر انتقال داده
- تحلیل سیگنالهای دستگاه و تراکنش
- کنترلهای ریسک و احراز هویت مرحلهای
نتیجه این معماری آن است که در صورت شکست یا ضعف یک کنترل، لایه دیگری بتواند ریسک را کاهش دهد.
دیپ فیک چه کاربردهای مثبتی دارد؟
نباید دیپ فیک را ذاتاً یک فناوری مخرب دانست. مانند بسیاری از فناوریهای هوش مصنوعی، کاربرد آن میتواند قانونی و مفید یا مخرب و فریبنده باشد.
از کاربردهای مشروع میتوان به تولید محتوای سرگرمی، جلوههای ویژه، بازسازی صوتی، دوبله و بومیسازی محتوا، پروژههای آموزشی، آواتارهای دیجیتال و برخی کاربردهای دسترسپذیری اشاره کرد.
برای مثال، در صنعت فیلم ممکن است به کمک فناوریهای مصنوعی بخشی از یک صحنه بازسازی شود، یا برای تولید محتوای آموزشی یک آواتار دیجیتال مورد استفاده قرار گیرد.
مسئله اصلی خود فناوری نیست؛ بلکه هدف، نحوه استفاده، رضایت افراد، شفافیت و کنترلهای قانونی و امنیتی است.
خطرات و سوءاستفادههای دیپ فیک
کاربردهای مخرب این فناوری میتوانند طیف گستردهای داشته باشند.
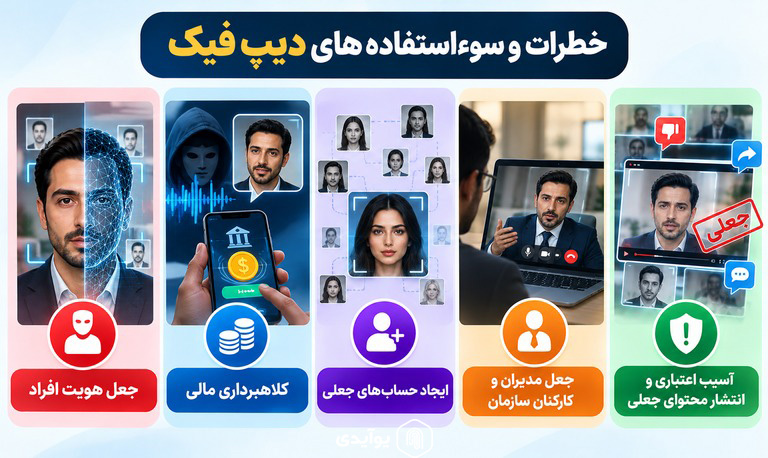
جعل هویت افراد
یک مهاجم میتواند با استفاده از تصویر یا صدای جعلی، خود را به جای فرد دیگری معرفی کند.
کلاهبرداری مالی
دیپ فیک صوتی یا تصویری میتواند برای متقاعدکردن قربانی به انتقال وجه یا انجام یک اقدام حساس مورد سوءاستفاده قرار گیرد. FTC نیز AI-enabled impersonation را بهعنوان یکی از حوزههای مهم کلاهبرداری مورد توجه قرار داده است.
ایجاد حسابهای جعلی
تولید چهرههای مصنوعی میتواند برای ایجاد پروفایلهای غیرواقعی و شبکههای هویتی جعلی مورد استفاده قرار گیرد.
جعل مدیران و کارکنان سازمان
در حملات مهندسی اجتماعی ممکن است مهاجم تلاش کند با تصویر یا صدای یک مدیر، کارمند یا شریک تجاری ظاهر شود.
آسیب اعتباری و انتشار محتوای جعلی
دیپ فیک میتواند چهره افراد را در محتوایی قرار دهد که هرگز در آن حضور نداشتهاند و از این طریق به اعتبار شخصی یا تجاری آنها آسیب وارد کند.
دیپ فیک در احراز هویت دیجیتال چه تفاوتی با حملات سنتی دارد؟
در بسیاری از حملات سنتی، مهاجم باید یک عامل قابل جعل مانند رمز عبور، مدرک یا حساب کاربری را به دست آورد. در حملات مبتنی بر دیپ فیک، چالش اصلی اعتماد به نمایش دیجیتال فرد است.
برای مثال ممکن است سامانه با یک تصویر یا ویدئو مواجه شود که از نظر ظاهری متعلق به فرد موردنظر است، اما منبع آن واقعاً خود فرد نباشد.
همین مسئله باعث میشود سامانههای مدرن احراز هویت تنها به شباهت چهره توجه نکنند، بلکه به واقعیبودن تعامل، مسیر ورود داده و سایر سیگنالهای امنیتی نیز اهمیت دهند.
برای درک جایگاه این موضوع در معماری امنیتی کسبوکارها، درباره وب سرویس های احراز هویت بیشتر بخوانید.
تفاوت Identification، Verification و Authentication چیست؟
این سه واژه در پروژههای هویتی بسیار استفاده میشوند اما یک مفهوم ندارند.
Identification
Identification یا شناسایی معمولاً به دنبال پاسخ به این سؤال است:
این فرد چه کسی است؟
در یک سناریوی یکبهچند، تصویر یا ویژگی بیومتریک ارائهشده در میان مجموعهای از افراد جستوجو میشود. NIST نیز در توضیح وظایف بیومتریک، Identification را از Verification که یک مقایسه یکبهیک است تفکیک میکند.
Identity Verification
در Identity Verification هدف تأیید ادعای هویتی فرد است؛ یعنی آیا شخصی که خود را با یک هویت مشخص معرفی کرده، واقعاً صاحب آن هویت است یا خیر.
Authentication
Authentication یا احراز هویت، فرایندی برای ایجاد اطمینان درباره هویت موجودیتی است که با سامانه تعامل دارد.
بنابراین این واژهها نباید صرفاً به دلیل شباهت کاربرد روزمره، مترادف در نظر گرفته شوند.
KYC و eKYC چه ارتباطی با دیپ فیک دارند؟
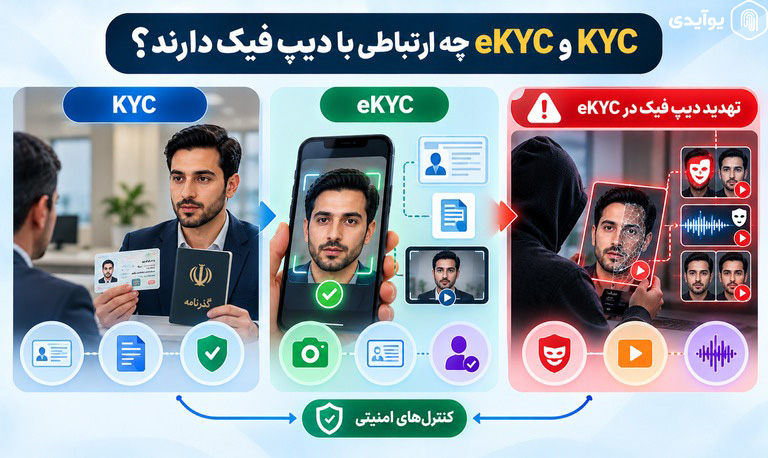
KYC مخفف Know Your Customer است و به فرایندهایی اشاره میکند که کسبوکار برای شناخت و بررسی مشتری انجام میدهد. در بسیاری از صنایع، KYC میتواند شامل دریافت اطلاعات هویتی، بررسی مدارک، ارزیابی ریسک و سایر کنترلهای مرتبط باشد.
eKYC یا Electronic KYC شکل دیجیتالشده این فرآیند است که میتواند به مشتری اجازه دهد بخشی از مراحل شناسایی و احراز هویت را بهصورت غیرحضوری انجام دهد.
از آنجا که در eKYC تعامل میتواند از طریق دوربین تلفن همراه یا مرورگر انجام شود، تهدیدهایی مانند دستکاری تصویر، استفاده از ویدئوی جعلی و سایر Presentation Attackها اهمیت بیشتری پیدا میکنند.
برای آشنایی بیشتر با جایگاه این مفاهیم در فرایندهای شناسایی مشتری، مطالعه مطلب Kyc چیست نیز میتواند مفید باشد.
در یک معماری eKYC مناسب، هدف صرفاً شبیه بودن چهره نیست؛ بلکه باید مجموعهای از کنترلها به کار گرفته شود تا احتمال جعل هویت و تقلب کاهش پیدا کند.
نقش دیپ فیک در Customer Onboarding
Customer Onboarding یا فرایند پذیرش مشتری، یکی از نقاطی است که فناوریهای هویتی در آن بیشترین اهمیت را دارند.
فرض کنید یک فینتک یا بانک دیجیتال میخواهد مشتری جدید را بدون مراجعه حضوری ثبتنام کند. کاربر ممکن است مدارک خود را ارسال کند، اطلاعات شخصی وارد کند و تصویر یا ویدئوی چهره خود را ارائه دهد.
در چنین شرایطی، معماری امنتر میتواند شامل این کنترلها باشد:
مدرک معتبر → استخراج و اعتبارسنجی اطلاعات → ارزیابی ریسک → دریافت نمونه زنده → Liveness/PAD → تطبیق بیومتریک → بررسی سازگاری دادهها → تصمیم نهایی
این معماری باعث میشود یک جعل تصویری بهتنهایی برای عبور از فرایند کافی نباشد.
برای شناخت بهتر مفهوم کلی، مطالعه محتوای احراز هویت چیست نیز میتواند به درک تفاوت میان احراز هویت، شناسایی و سایر فرایندهای هویتی کمک کند.
چگونه در برابر حملات دیپ فیک از سامانه احراز هویت محافظت کنیم؟
هیچ راهکار واحدی برای همه سازمانها وجود ندارد، اما چند اصل معماری میتواند ریسک را کاهش دهد.
از Face Matching به تنهایی استفاده نکنید
مقایسه چهره به این سؤال پاسخ میدهد که دو نمونه چقدر با یکدیگر شباهت دارند؛ اما بهتنهایی لزوماً ثابت نمیکند ورودی واقعی، زنده و اصیل است.
Liveness و PAD را در طراحی لحاظ کنید
برای سناریوهایی که چهره نقش یک عامل احراز هویت دارد، بررسی حملات ارائهای اهمیت زیادی دارد.
FIDO نیز PAD را بهصورت مشخص مورد ارزیابی قرار میدهد و معیارهایی برای سنجش مقاومت سیستم در برابر Presentation Attackها ارائه کرده است.
مسیر ورود داده را ایمن کنید
اگر فقط دوربین را ایمن کنید اما داده بتواند از مسیر دیگری بدون کنترل وارد سیستم شود، بخشی از معماری امنیتی همچنان در معرض خطر خواهد بود.
به همین دلیل باید Capture، انتقال داده، API، پردازش و تصمیم نهایی بهصورت یک زنجیره امنیتی دیده شوند.
از چند سیگنال استفاده کنید
در یک سیستم حساس میتوان علاوه بر چهره و مدرک، سیگنالهای دیگری مانند اطلاعات دستگاه، الگوی تراکنش، رفتار کاربر و سابقه ریسک را نیز در نظر گرفت.
این رویکرد به جای تکیه بر یک نشانه، تصمیمگیری را بر مجموعهای از شواهد متکی میکند.
برای تراکنشهای حساس احراز هویت مرحلهای داشته باشید
همه تراکنشها سطح ریسک یکسانی ندارند. ثبتنام اولیه، تغییر شماره موبایل، برداشت وجه، تغییر اطلاعات بانکی و انتقال مبالغ بالا میتوانند نیازمند سطوح متفاوتی از کنترل باشند.
در چنین شرایطی Step-up Authentication میتواند برای اقدامات پرریسک فعال شود.
یک معماری پیشنهادی برای کاهش ریسک دیپ فیک
برای یک سرویس دیجیتال، میتوان چنین معماری مفهومی را در نظر گرفت:
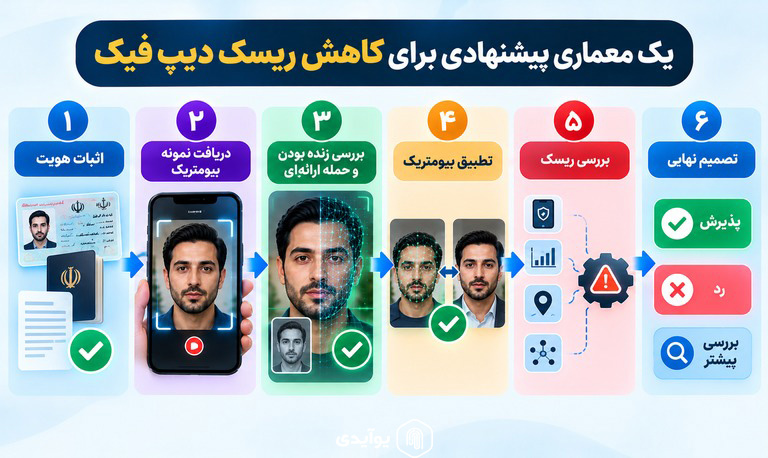
مرحله اول: اثبات هویت
اطلاعات هویتی و مدرک دریافت و بررسی میشود.
مرحله دوم: دریافت نمونه بیومتریک
کاربر تصویر یا ویدئوی موردنیاز را از کانال کنترلشده ارائه میکند.
مرحله سوم: بررسی زنده بودن و حمله ارائهای
سامانه بررسی میکند که ورودی تا حد ممکن با حضور یک فرد واقعی سازگار باشد.
مرحله چهارم: تطبیق بیومتریک
نمونه زنده با تصویر مرجع مقایسه میشود.
مرحله پنجم: بررسی ریسک
اطلاعات حاصل از دستگاه، رفتار، تراکنش و سایر شاخصهای مرتبط میتوانند در تصمیمگیری لحاظ شوند.
مرحله ششم: تصمیم نهایی
سامانه بر اساس تمام سیگنالها، پذیرش، رد یا بررسی بیشتر را تعیین میکند.
نکته کلیدی این است که الگوریتم تشخیص دیپ فیک نباید جایگزین کل فرایند احراز هویت شود؛ بلکه باید یکی از لایههای کنترل ریسک باشد.
امنیت و حریم خصوصی در مقابله با دیپ فیک
مقابله با دیپ فیک فقط مسئله تشخیص تقلب نیست. فرایند دفاعی خود نیز باید از دادههای حساس کاربران محافظت کند.
جمعآوری حداقل داده موردنیاز
هرچه اطلاعات بیشتری جمعآوری شود، سطح مسئولیت امنیتی نیز بیشتر خواهد شد. بنابراین باید مشخص باشد چه دادهای واقعاً برای فرایند موردنیاز است.
رمزنگاری دادهها
دادههای هویتی و بیومتریک باید در انتقال و در صورت نیاز هنگام نگهداری با سازوکارهای امنیتی مناسب محافظت شوند.
کنترل دسترسی
همه کارکنان یا سرویسهای داخلی نباید به دادههای خام هویتی یا بیومتریک دسترسی داشته باشند.
سیاست نگهداری و حذف
باید مشخص شود دادهها چرا ذخیره میشوند، چه مدتی نگهداری خواهند شد و چه زمانی باید حذف یا ناشناسسازی شوند.
ثبت رویدادهای امنیتی
ثبت مناسب رویدادها و دسترسیها میتواند در شناسایی سوءاستفاده و بررسی رخدادهای امنیتی مفید باشد.
حفاظت از دادههای بیومتریک
داده بیومتریک با رمز عبور یکسان نیست؛ اگر رمز عبور افشا شود میتوان آن را تغییر داد، اما ویژگیهای بیومتریک فرد ماهیت متفاوتی دارند. بنابراین نگهداری و پردازش تصویر چهره یا قالبهای بیومتریک باید با کنترلهای امنیتی و حریم خصوصی متناسب انجام شود.
الزامات حقوقی و مقررات مرتبط با دادههای شخصی و بیومتریک نیز به کشور، صنعت و هدف پردازش وابسته است و نباید یک الزام حقوقی محلی را بهعنوان قاعدهای جهانی معرفی کرد.
آیا هوش مصنوعی میتواند دیپ فیک را بهطور کامل تشخیص دهد؟
خیر.
این یکی از مهمترین نکاتی است که باید درباره فناوری تشخیص دیپ فیک بدانیم.
مدلهای تشخیص نیز خودشان در برابر تغییر داده، روشهای جدید تولید محتوای مصنوعی و حملات خصمانه آسیبپذیر هستند. به همین دلیل عملکرد یک سیستم در محیط آزمایشگاهی، ملاک کافی برای ارزیابی عملکرد آن در محیط واقعی نیست.
NIST در برنامه Deepfakes 2026 دقیقاً روی همین مسئله تمرکز کرده و هدف آن ایجاد ارزیابیهای سختتر و نزدیکتر به شرایط عملیاتی برای سامانههای تشخیص دیپ فیک است.
بنابراین سازمانها باید به جای جستوجوی یک الگوریتم جادویی، به طراحی یک معماری مقاوم، آزمون مستمر و پایش عملکرد فکر کنند.
آیا Content Credentials جایگزین Deepfake Detection میشود؟
خیر.
Content Credentials راهکاری برای ثبت و انتقال اطلاعات مربوط به منشأ و تغییرات محتواست. این فناوری میتواند به کاربر نشان دهد که یک دارایی دیجیتال از چه مسیری تولید یا ویرایش شده و اطلاعات provenance آن چه بوده است. C2PA تأکید میکند که این رویکرد مکمل روشهایی مانند بررسی واقعیت، سواد رسانهای، جرمیابی دیجیتال و تشخیص دیپ فیک است، نه جایگزین آنها.
در نتیجه، در آینده احتمالاً شاهد ترکیب چند فناوری خواهیم بود:
Provenance + Content Credentials + Deepfake Detection + Liveness + Biometric Verification + Risk Signals
هرکدام از این لایهها مسئله متفاوتی را حل میکنند.
اشتباهات رایج درباره فناوری دیپ فیک
هر ویدئوی عجیب یک دیپ فیک است
خیر. کیفیت پایین، فشردهسازی، نور نامناسب یا خطاهای دوربین نیز میتوانند تصویر را غیرطبیعی نشان دهند.
با نگاه کردن میتوان همه دیپ فیکها را تشخیص داد
خیر. با افزایش کیفیت مدلهای مولد، اتکای صرف به مشاهده انسانی کافی نیست.
Face Matching همان Deepfake Detection است
خیر. Face Matching میزان شباهت دو نمونه را بررسی میکند، در حالی که Deepfake Detection به دنبال نشانههای محتوای مصنوعی یا دستکاریشده است.
Liveness یعنی سیستم ضد دیپ فیک کامل است
خیر. Liveness یکی از کنترلهای مهم امنیتی است، اما معماری باید در برابر انواع Presentation Attack و Injection Attack نیز طراحی شود.
هر محتوای ساختهشده با AI دیپ فیک است
خیر. محتوای کاملاً مصنوعی که قصد جعل هویت یا بازنمایی فریبنده یک فرد واقعی را ندارد، لزوماً Deep Fake محسوب نمیشود.
برای کسبوکارها، چگونه یک راهکار مقابله با دیپ فیک انتخاب کنیم؟
اگر سازمانی قصد دارد از یک راهکار احراز هویت یا بیومتریک استفاده کند، بهتر است به جای تمرکز صرف بر عبارتهای تبلیغاتی مانند تشخیص دیپ فیک با هوش مصنوعی، معیارهای فنی مشخصی داشته باشد.
پرسشهای مهم میتوانند شامل این موارد باشند:
- سامانه در برابر چه کلاسهایی از Presentation Attack آزمایش شده است؟
- آیا Injection Attack نیز در مدل تهدید دیده شده است؟
- Liveness Detection چگونه ارزیابی شده است؟
- عملکرد سیستم روی دادههای واقعی و شرایط متنوع چگونه سنجیده میشود؟
- نرخ خطای پذیرش تقلبی و رد کاربران واقعی چگونه اندازهگیری میشود؟
- سیستم چگونه با تغییر دوربین، نور، کیفیت اینترنت و دستگاه برخورد میکند؟
- دادههای بیومتریک کجا و برای چه مدتی نگهداری میشوند؟
- آیا API و مسیر انتقال داده تحت کنترلهای امنیتی مناسب قرار دارند؟
- در صورت افزایش ریسک، آیا امکان Step-up Authentication وجود دارد؟
- سیستم چگونه در برابر نمونههای جدید و دیدهنشده ارزیابی میشود؟
این پرسشها بسیار مهمتر از داشتن یک برچسب بازاریابی مانند AI-powered هستند.
آینده فناوری دیپ فیک و احراز هویت دیجیتال
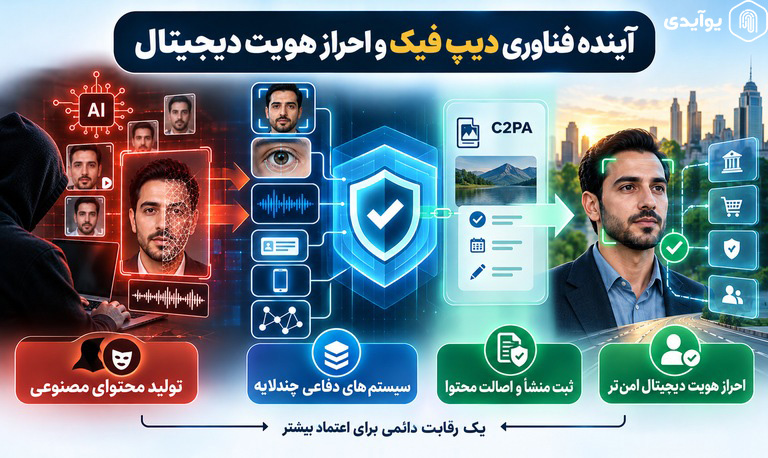
مسیر تحول دیپ فیک و سیستمهای دفاعی احتمالاً یک رقابت دائمی میان تولیدکننده محتوای مصنوعی و سامانههای تشخیص خواهد بود.
هرچه مدلهای مولد واقعگرایانهتر شوند، تشخیص از روی چند نشانه ساده دشوارتر خواهد شد. در مقابل، سیستمهای دفاعی نیز به سمت ترکیب چند سیگنال و کنترل چندلایه حرکت خواهند کرد.
استانداردهای مربوط به provenance و Content Credentials نیز میتوانند در ایجاد شفافیت بیشتر درباره منشأ محتوای دیجیتال نقش داشته باشند. نسخههای جدید مشخصات C2PA نشان میدهند که ثبت منشأ، سابقه تغییرات و اصالت اطلاعات همراه محتوا بهعنوان یکی از اجزای مهم اعتماد دیجیتال دنبال میشود.
در حوزه احراز هویت نیز احتمالاً مرز میان تشخیص فرد، تشخیص زنده بودن، تشخیص محتوای مصنوعی و ارزیابی ریسک تراکنش بیش از گذشته اهمیت پیدا خواهد کرد.
به بیان ساده، سؤال سیستمهای آینده فقط این نخواهد بود که:
این چهره شبیه چه کسی است؟
بلکه سؤال به مجموعهای از پرسشها تبدیل میشود:
این هویت متعلق به چه کسی است؟ این نمونه واقعاً از فرد آمده است؟ آیا ورودی دستکاری شده است؟ آیا کانال دریافت قابل اعتماد است؟ و آیا رفتار و تراکنش با سطح ریسک مورد انتظار سازگار است؟
نقش دیپ فیک در تحول معماری احراز هویت دیجیتال
افزایش کیفیت محتوای مصنوعی باعث میشود مدل قدیمی مدرک + سلفی + تطبیق چهره در برخی سناریوهای پرریسک بهتنهایی کافی نباشد.
نسل جدید معماریهای هویتی باید چند مفهوم را در کنار هم ببینند:
Identity Proofing برای اثبات هویت،
Document Verification برای بررسی سند،
Liveness Detection برای بررسی حضور زنده،
Biometric Verification برای مقایسه ویژگیهای بیومتریک،
Deepfake Detection برای شناسایی محتوای مصنوعی،
و Risk Assessment برای ارزیابی کل تراکنش.
در این مدل، امنیت حاصل یک الگوریتم واحد نیست؛ بلکه نتیجه همکاری چند لایه مستقل یا مکمل است.
برای آشنایی با نمونهای از رویکردهای عملی احراز هویت دیجیتال، میتوانید خدمات احراز هویت دیجیتال ekyc یوآیدی بخوانید و سپس قابلیتها و معماری سرویسهای مختلف را با توجه به نیاز کسبوکار بررسی کنید.
جمعبندی؛ دیپ فیک چیست و چگونه باید با آن مقابله کرد؟
دیپ فیک محتوای صوتی، تصویری یا ویدئویی مصنوعی یا دستکاریشدهای است که با استفاده از هوش مصنوعی میتواند ظاهر، صدا یا رفتار افراد را با واقعگرایی زیادی بازسازی کند. این فناوری کاربردهای مشروع دارد، اما در جعل هویت، کلاهبرداری و حمله به سامانههای احراز هویت نیز میتواند مورد سوءاستفاده قرار گیرد.
مهمترین نکته این است که Face Matching، Liveness یا Deepfake Detection بهتنهایی راهحل کامل نیستند و مقابله مؤثر با این تهدید به یک معماری چندلایه شامل کنترل مدرک، بررسی زنده بودن، تشخیص حملات ارائهای و تزریقی، تطبیق بیومتریک و ارزیابی ریسک نیاز دارد. در نهایت، دیپ فیک بیش از آنکه صرفاً یک مسئله مربوط به تصاویر جعلی باشد، یک چالش اعتماد در فضای دیجیتال است؛ بنابراین تجربه و راهکارهای شما در مواجهه با این فناوری میتواند برای دیگر کاربران نیز ارزشمند باشد و میتوانید پرسش یا تجربه خود را در بخش نظرات مطرح کنید.